
Ataque de ransomware al NHS: qué falló y cómo prevenirlo
En cuestión de horas, el Servicio Nacional de Salud británico quedó prácticamente bloqueado: sistemas secuestrados, equipos apagados para frenar malware e información clínica inaccesible. Varios hospitales pidieron a la población evitar urgencias salvo emergencias reales.
El responsable fue ransomware, un tipo de malware que cifra datos y exige un pago para liberarlos. En este caso, pedía 300 dólares en bitcoin, lo que daba cierto anonimato a los atacantes.
Las autoridades británicas lo calificaron como ataque criminal, no estatal. Eso ofrece cierto alivio: los grupos criminales suelen tener menos recursos y el malware puede ser más fácil de eliminar sin perder archivos. Aun así, fue uno de los ciberataques más devastadores contra infraestructura británica.
El ataque no afectó solo al Reino Unido. Telefónica, en España, también fue golpeada. Hubo casos sospechosos en Alemania, Filipinas, Rusia, Turquía y Vietnam. Hasta 99 países sufrieron el incidente. La rapidez de propagación fue especialmente preocupante.
El móvil parece financiero, pero más allá del rescate hay otros factores. Los ciberdelincuentes buscan prestigio entre pares, por lo que pueden existir motivaciones ocultas.
Sistemas obsoletos y falta de formación
La pregunta clave es cómo pudo ocurrir. Es probable que surjan informes sobre mala formación e infraestructura deficiente. Durante años, varios servicios del NHS se habían quedado atrás en actualización.
En 2016, Motherboard solicitó información a 70 hospitales del NHS sobre equipos con Windows XP. De 48 respuestas, 42 admitieron seguir usando XP, pese a que Microsoft dejó de darle soporte en abril de 2014. Aunque hubo fondos para migrar, muchos ordenadores seguían expuestos.
El Gobierno también puede mejorar la formación. Abrir correos, archivos o enlaces desconocidos puede ser peligroso. Incluso una memoria USB infectada puede propagar malware. Los antivirus y sistemas actualizados ayudan, pero no bastan.
Invertir en ciberseguridad y educar a todo el personal que maneja información sensible es vital. Este ataque demostró que la política de ciberseguridad del Reino Unido necesitaba refuerzos urgentes.
-
Asimetría de Información: Definición, Ejemplos e Implicaciones
La asimetría de información es, tal como sugiere el término, una distribución desigual, desproporcionada o sesgada de la información. Se suele referir a acuerdos comerciales o arreglos financieros en
-
Información privilegiada: Definición, ejemplos e implicaciones legales
La información privilegiada (insider information), también llamada información interna, se refiere a hechos no públicos sobre una empresa cotizada (private vs public company) que pueden proporcionar u
Artículos Destacados
- Etherscan: Explora la blockchain Ethereum | Info wallets y tokens
- Blockchain explicado con Wikipedia: descentralización, consenso y transparencia
- Tendencias empresariales y económicas 2017: claves desde los datos
- Divulgación Financiera: Guía Completa para Entenderla
- SegWit2x: Entendiendo la Propuesta de Actualización de Bitcoin
- Yasuo Hamanaka: La Historia de "Mr. Copper" y su Dominio del Mercado del Cobre
- Prenda Naval (Bottomry): Entendiendo los Préstamos con Garantía Marítima
- Bitcoin explicado: Guía para principiantes sobre la criptomoneda
- Éxito en TikTok: Cómo Creadores Consiguen Millones de Seguidores
-
 Ataques de ransomware a universidades de EE. UU.: Una amenaza creciente
A medida que los casos de COVID-19 en EE. UU. siguen aumentando, los líderes gubernamentales y de educación superior se han centrado en hacer lo necesario para proteger a las comunidades universitaria...
-
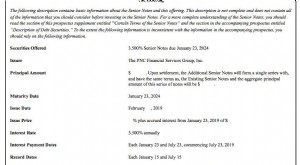 Entendiendo los Prospectos: Guía Completa para Inversores
¿Qué es un Prospecto? Un prospecto es un documento formal requerido y presentado ante la Comisión de Valores y Bolsa (SEC) que proporciona detalles sobre una oferta de inversión al público. Se present...