
Repetición de transacciones y protección contra repetición en bifurcaciones: explicación completa
Entendiendo la repetición (replay) y las criptomonedas
Cuando una moneda hace una bifurcación dura (hard fork), existen dos cadenas de bloques idénticas hasta que se realizan cambios en una de las cadenas. Para evitar repeticiones de transacciones (transacciones hechas en una cadena que se retransmiten en la otra), al menos una de las cadenas debe implementar protección contra repetición (los desarrolladores de una cadena deben cambiar el formato de las transacciones para hacerlas únicas).
Si no se añade protección contra repetición, entonces cualquier transacción hecha en una cadena puede ser "repetida" (retransmitida) en la otra. Al fin y al cabo, la única diferencia entre las dos cadenas (si los desarrolladores no cambian nada) es que hay dos copias de la cadena y los mineros registran las transacciones en cada cadena por separado. Las direcciones son las mismas, las claves son las mismas, el formato de las transacciones es el mismo, etc., y esto deja una puerta abierta a los exploits.
Cuando un actor malicioso explota una cadena que carece de "protección contra repetición", por ejemplo retransmitiendo en la otra cadena una transacción destinada a una sola, se le llama "ataque de repetición" (replay attack).
Los ataques de repetición pueden provocar la pérdida de fondos, ya que tanto la moneda original como la moneda bifurcada se envían a la misma dirección.
En los casos en que hay una bifurcación disputada (como BCH y BSV) o una bifurcación implementada apresuradamente (como ETH y ETC), puede que la protección contra repetición no se añada de inmediato y el usuario tendrá que protegerse por su cuenta.
Un usuario puede, en teoría, protegerse contra los ataques de repetición mediante la "división de monedas" (coin splitting). Sin embargo, no he encontrado una solución de división de monedas que sea infalible y perfecta y que pueda recomendar con total confianza.
Por lo tanto, un usuario sin experiencia quizá prefiera esperar a que se confirme la protección contra repetición antes de enviar monedas tras una bifurcación, para limitar la cantidad de cosas que pueden salir mal (esto es especialmente importante si ya reclamaste tus monedas bifurcadas pero no moviste tu saldo original tras el bloque snapshot antes de que la MainNet estuviera activa).
Con todo esto cubierto, hay un montón de detalles técnicos y especificidades que no abordé arriba.
Para comprender a fondo todo lo relacionado con la repetición, realmente hay que profundizar en cómo funcionan las cadenas de bloques y esforzarse por entender algunos aspectos técnicos del código. Dicho llanamente, eso queda fuera del alcance del sitio.
Para el usuario promedio, la mejor protección contra los ataques de repetición es: 1. usar un servicio custodial que respete una bifurcación y luego no moverla a otra billetera hasta después de que se confirme la protección contra repetición; o 2. tener el control de tus claves privadas, mover tus fondos después del snapshot pero antes de que la nueva MainNet esté activa, reclamar la bifurcación y luego esperar a mover fondos en cualquiera de las dos cadenas hasta que se confirme la protección contra repetición; o 3. tener el control de tus claves privadas y simplemente no hacer nada hasta que se confirme la protección contra repetición.
La conclusión es esta: no puedes tener problemas de repetición a menos que retransmitas una transacción, así que si no retransmites una transacción (enviar o gastar), no pondrás en riesgo tus monedas en una bifurcación que carezca de protección contra repetición.
CONSEJO: La protección contra repetición no es lo único de lo que hay que cuidarse con las bifurcaciones. Para reclamar una bifurcación tienes que importar tus claves en la billetera de la moneda bifurcada. Para hacerlo de forma segura, tienes que mover tu saldo original… si haces eso después de que la MainNet de la moneda bifurcada ya está activa, tienes una situación de la pescadilla que se muerde la cola, ¡porque tienes que enviar tus monedas a una nueva dirección!
CONSEJO: Los ataques de repetición también pueden ocurrir si usas las mismas claves en una TestNet que en una MainNet. En general, un ataque de repetición consiste en tomar una transacción en una cadena de bloques y repetirla de forma maliciosa o fraudulenta en otra cadena de bloques. No tiene por qué tener relación con una bifurcación dura, aunque las bifurcaciones duras y la protección contra repetición son el tema de esta página.
-
Entendiendo los números CVV: Seguridad y propósito
Normalmente se te pedirá que proporciones el número CVV de tu tarjeta de crédito ya sea que realices una compra en línea o por teléfono. El CVV, o valor de verificación de la tarjeta, es un número imp
-
Protección contra sobregiro: Entiende las comisiones y alternativas
Las comisiones por sobregiro pueden sentirse como una patada cuando ya estás en el suelo, pero evitarlas es bastante fácil. No todos los bancos ofrecen todas estas opciones, así que considera usar tu
Artículos Destacados
- Hard Forks vs Soft Forks: Explicación en criptomonedas
- SegWit y Lightning Network: Guía Completa de Escalado de Bitcoin
- Donaciones digitales: Riesgos y beneficios para organizaciones benéficas que aceptan criptomonedas
- Hard Forks en Criptomonedas: Entender su Impacto
- Entendiendo el Ahorro para Jubilación: IRAs y Opciones de Pensión
- Hard Forks de Bitcoin: Historia Completa y Explicación
- Entendiendo el Seguro de Vida a Término: Guía Completa
- Entendiendo los Diferentes Tipos de Deuda: Una Guía Completa
- Préstamos de dinero duro: Definición, tipos y financiación inmobiliaria
-
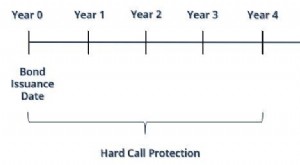 Protección Dura contra Llamada (Hard Call Protection) en Bonos Amortizables
-
 Construyendo Organizaciones Éticas: La Perspectiva de un Líder
Por Mark Meaney Mientras millones salen a las calles en una protesta global contra la mala praxis corporativa, el Decano Rich Lyons de la Escuela de Negocios Haas de la Universidad de California, Berk...