
Prevención del doble gasto en Blockchain: Explicación completa
Una de las principales preocupaciones de cualquier desarrollador de criptomonedas es el problema del doble gasto. Esto se refiere a la incidencia de un individuo que gasta un saldo de esa criptomoneda más de una vez, creando efectivamente una disparidad entre el registro de gastos y la cantidad de esa criptomoneda disponible, así como la forma en que se distribuye.
El problema del doble gasto no existe con el efectivo: si pagas un sándwich con un billete de $10 y se lo entregas al vendedor, no puedes girarte y gastar ese mismo $10 en otro lugar. Una transacción usando una moneda digital como Bitcoin, sin embargo, ocurre completamente en digital. Esto significa que es posible copiar los detalles de la transacción y retransmitirla de modo que el mismo BTC pueda gastarse múltiples veces por un solo propietario. A continuación, examinaremos cómo los desarrolladores de criptomonedas han asegurado que el doble gasto no pueda ocurrir.
Puntos clave
- Un problema técnico que surge con la noción de una moneda digital es la capacidad de alguien para duplicar el dinero digital y gastarlo simultáneamente en dos o más lugares.
- Este problema de "doble gasto" se previene en criptomonedas basadas en blockchain como Bitcoin usando un mecanismo de consenso conocido como prueba de trabajo (PoW).
- Esta PoW es realizada por una red descentralizada de "mineros" que no solo aseguran la fidelidad de las transacciones pasadas en el libro mayor de la blockchain, sino que también detectan y previenen el doble gasto.
Entendiendo la Blockchain
La blockchain que sustenta una moneda digital como Bitcoin no puede prevenir el doble gasto por sí sola. Más bien, todas las transacciones que involucran la criptomoneda relevante se publican en la blockchain, donde se verifican y protegen por separado mediante un proceso de confirmación. En el caso de Bitcoin y muchas otras criptomonedas, las transacciones confirmadas de esta manera se vuelven irreversibles; se publican públicamente y se mantienen perpetuamente.
Bitcoin fue la primera moneda digital importante en resolver el problema del doble gasto. Lo hizo implementando este mecanismo de confirmación y manteniendo un sistema de libro mayor común y universal. Así, la blockchain de Bitcoin retiene registros de transacciones con marca de tiempo desde la fundación de la criptomoneda en 2009.
En términos de Bitcoin, un "bloque" es un archivo de datos grabados permanentemente. Todas las transacciones recientes se escriben en bloques, muy parecido a un libro de transacciones de acciones en una bolsa. La información de los bloques se añade al libro mayor cada pocos minutos; todos los nodos en la red mantienen una copia del libro mayor de la blockchain. Los usuarios pueden navegar la blockchain de Bitcoin y revisar transacciones en términos de cantidad solamente. Los detalles sobre las identidades del comprador y vendedor en cualquier transacción están protegidos por encriptación de alto nivel, lo que también protege el libro mayor de manipulaciones externas. Cuando el libro mayor de la blockchain se actualiza, también lo hacen todas las carteras de Bitcoin.
Manejo del doble gasto
Imagina que tienes 1 BTC e intentas gastarlo dos veces en dos transacciones separadas. Podrías intentar hacerlo enviando el mismo BTC a dos direcciones de cartera Bitcoin diferentes. Ambas transacciones irán entonces al grupo de transacciones no confirmadas. La primera transacción sería aprobada vía el mecanismo de confirmación y luego verificada en el bloque subsiguiente. Sin embargo, la segunda transacción sería reconocida como inválida por el proceso de confirmación y no sería verificada. Si ambas transacciones se extraen del grupo para confirmación simultáneamente, la transacción con el mayor número de confirmaciones se incluirá en la blockchain, mientras que la otra será descartada.
Aunque esto maneja efectivamente el problema del doble gasto, no está exento de problemas. Por ejemplo, el destinatario previsto de la segunda transacción (fallida) no tendría parte en el fallo de la transacción en sí, y sin embargo esa persona no recibiría el Bitcoin que anticipaba. Muchos comerciantes esperan al menos 6 confirmaciones de una transacción (lo que significa que se añadieron seis bloques subsiguientes de transacciones a la blockchain después de la transacción en cuestión). En este punto, el comerciante puede asumir con seguridad que la transacción es válida.
Quedan otras vulnerabilidades en este sistema que podrían permitir ataques de doble gasto. Por ejemplo, si un atacante logra controlar al menos el 51% del poder hash de la red, puede cometer doble gasto. Si un atacante obtuviera ese control computacional, podría revertir transacciones y crear una blockchain separada y privada. Sin embargo, el rápido crecimiento de Bitcoin ha hecho virtualmente imposible este tipo de ataque.
Prueba de trabajo y "Minería" explicados
Entrando más en lo técnico. La forma en que los usuarios detectan manipulaciones como un intento de doble gasto en la práctica es a través de hashes, largas cadenas de números que sirven como prueba de trabajo (PoW). Pasa un conjunto de datos dado por una función hash (Bitcoin usa SHA-256), y solo generará un hash. Debido al "efecto avalancha", sin embargo, incluso un pequeño cambio en cualquier parte de los datos originales resultará en un hash totalmente irreconocible. Sea cual sea el tamaño del conjunto de datos original, el hash generado por una función dada tendrá la misma longitud. El hash es una función unidireccional: no puede usarse para obtener los datos originales, solo para verificar que los datos que generaron el hash coinciden con los originales.
Generar cualquier hash para un conjunto de transacciones de Bitcoin sería trivial para una computadora moderna, así que para convertir el proceso en "trabajo", la red Bitcoin establece un cierto nivel de "dificultad". Este ajuste se hace para que un nuevo bloque sea "minado" —añadido a la blockchain generando un hash válido— aproximadamente cada 10 minutos. Establecer la dificultad se logra estableciendo un "objetivo" para el hash: cuanto menor el objetivo, menor el conjunto de hashes válidos, y más difícil generar uno. En la práctica, esto significa un hash que comienza con una larga cadena de ceros: el hash del bloque #429818, por ejemplo, es 000000000000000004dd3426129639082239efd583b5273b1bd75e8d78ff2e8d. Ese bloque contiene 2,012 transacciones que involucran poco más de 1,000 bitcoins, así como la cabecera del bloque anterior. Si un usuario cambiara un monto de transacción en 0.0001 bitcoin, el hash resultante sería irreconocible, y la red rechazaría el fraude.
Dado que un conjunto de datos dado solo puede generar un hash, ¿cómo se aseguran los mineros de generar un hash por debajo del objetivo? Alteran la entrada añadiendo un entero, llamado nonce ("número usado una vez"). Una vez encontrado un hash válido, se transmite a la red, y el bloque se añade a la blockchain.
La minería es un proceso competitivo, pero es más una lotería que una carrera. En promedio, alguien generará una prueba de trabajo aceptable cada diez minutos, pero quién será es una incógnita. Los mineros se agrupan en pools para aumentar sus probabilidades de minar bloques, lo que genera comisiones de transacción y, por tiempo limitado, una recompensa de bitcoins recién creados.
La prueba de trabajo hace extremadamente difícil alterar cualquier aspecto de la blockchain, ya que tal alteración requeriría re-minar todos los bloques subsiguientes. También hace difícil que un usuario o pool de usuarios monopolice el poder computacional de la red, ya que la maquinaria y energía requeridas para completar las funciones hash son costosas.
-
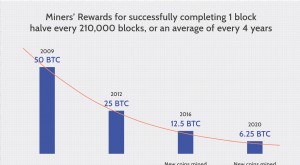
Minería de Bitcoin explicada: Cómo funciona y su importancia
¿Qué es la minería de Bitcoin? La minería de Bitcoin es el proceso mediante el cual nuevos bitcoins entran en circulación; también es la forma en que la red confirma nuevas transacciones y un componen
-
Gana Bitcoin con Encuestas: Guía Completa
¿Qué Es Bitcoin? Bitcoin es la primera y más conocida criptomoneda: dinero 100% digital, sin monedas ni billetes físicos. Solo existen 21 millones de bitcoins (oferta finita), lo que atrae a inversor
Artículos Destacados
- Entendiendo los Bloqueos en Tarjetas de Crédito: Lo Que Debes Saber
- Comprar Bitcoin: guía completa para principiantes
- Cómo Comprar Bitcoin: Guía Paso a Paso para Principiantes
- Entender Bitcoin: Guía para Principiantes de la Criptomoneda Original
- Entendiendo los bloques de Bitcoin: La base de la Blockchain
- Bitcoin explicado: Guía para principiantes para entender la criptomoneda
- Formas legítimas de ganar Bitcoin gratis en 2024
- Minado de Bitcoin Explicado: Guía Completa para 2024
- Bitcoin Explicado: Guía Completa sobre la Criptomoneda
-
 Bitcoin y Blockchain: Cómo se registran las transacciones de forma segura
Hoy, una de las aplicaciones más discutidas de la popular tecnología blockchain es Bitcoin. Es una moneda digital virtual que usa red peer-to-peer y puede intercambiarse por bienes y servicios. Al igu...
-
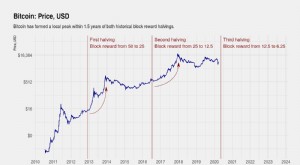 Halving de Bitcoin explicado: El evento de 2020 y sus implicaciones futuras
¿Qué es un halving de Bitcoin? El halving de Bitcoin más reciente ocurrió el 11 de mayo de 2020. Para entender qué es, primero debemos explicar cómo opera la red Bitcoin. La tecnología subyacente de ...