
Fraude empresarial: riesgos, impacto y estrategias de prevención
El impacto del fraude puede ser demoledor, con pérdidas económicas y reputacionales enormes. La mayoría de las organizaciones reconoce la naturaleza y la gravedad de la amenaza. Sin embargo, aun siendo conscientes del riesgo, la incorporación de nuevas tecnologías genera puntos ciegos, mientras los defraudadores sofistican sus métodos para explotar las debilidades. Mantenerse por delante del delito financiero exige una estrategia integral de prevención del fraude en los pagos que abarque sistemas, departamentos y medios de pago.
El problema es especialmente grave para las organizaciones que carecen de recursos internos dedicados a gestionar el riesgo. Las empresas con menor volumen de negocio son más vulnerables a las consecuencias serias de un incidente de fraude relevante: la inestabilidad financiera puede poner en peligro la existencia y la reputación del negocio. Y aunque la amenaza asociada a la pandemia podría remitir a medida que avanza la vacunación y la economía reabre de forma gradual, las empresas tendrán que seguir vigilantes.
El nivel de actividad fraudulenta reciente es motivo de creciente preocupación. En 2019, el 81 % de las organizaciones declaró haber sufrido incidentes de fraude, según la Encuesta de Fraude y Control de Pagos 2020 de la AFP, patrocinada por J.P. Morgan.
Fraude interno y externo
El fraude en los pagos se divide en dos categorías: interno y externo. Mientras el externo —ingeniería social o compromiso de cuentas de correo— recibe amplia cobertura mediática, el interno —apropiación indebida de activos o fraude cometido por personal de la casa— apenas se reconoce. Esto es problemático, porque el fraude interno concentra una proporción desproporcionada de las pérdidas totales por fraude corporativo.
Muchas empresas pasan por alto este riesgo y no consideran la amenaza que sus propios empleados pueden representar para la seguridad económica, en parte por la confianza en los sistemas implantados y por la reticencia a sospechar del personal interno.
Trate de ponerse en el lugar del defraudador: ¿cómo aprovecharía los sistemas actuales? ¿Qué vulnerabilidades explotaría? La mejor manera de detectar a un estafador es pensar como él. Las empresas siempre ganan cuando refuerzan los controles sobre sus sistemas y procesos y mantienen a su gente en una mentalidad antifraude permanente.
Tipos de fraude empresarial
Las empresas deben considerar múltiples amenazas. Con un acceso mínimo a la cuenta de un empleado —por ejemplo, consiguiendo que la víctima haga clic en un enlace malicioso— los atacantes pueden instalar software dañino que les dé acceso a contraseñas e información bancaria. Recurren a la ingeniería social porque suele ser más fácil explotar la confianza natural de las personas que encontrar la forma de vulnerar el software.
El fraude interno suele responder a tres factores, conocidos como el «triángulo del fraude»:
- Una necesidad o presión financiera percibida.
- La oportunidad de cometerlo (autoridad, acceso y conocimiento del negocio).
- Una racionalización que permita a la persona justificarlo ante sí misma (por ejemplo, pensar que solo toma el dinero prestado durante un tiempo).
Reducir la vulnerabilidad en los procesos de pago
Sea cual sea el tipo de fraude, las organizaciones deben realizar auditorías periódicas e implantar procesos como los permisos por usuario y la segregación de funciones para reducir el fraude interno y detectar debilidades en los sistemas de pago. Estas evaluaciones deben revisar cada etapa del recorrido de un pago e identificar las áreas susceptibles de manipulación o abuso.
Esta autoevaluación es especialmente importante en las empresas en crecimiento, porque permite identificar de forma anticipada las vulnerabilidades que aparecen con la expansión. En muchos casos, los negocios en crecimiento apenas tienen sistemas de seguridad al principio.
Cualquiera que sea el tamaño de la organización, conviene asumir que una cultura de confianza no basta para protegerse. Quienes no tienen los sistemas adecuados deberían implantarlos cuanto antes, o arriesgarse a sufrir actividad fraudulenta. Esos sistemas no solo reducen el riesgo de fraude: también ayudan a detectar errores que pueden estar generando costes adicionales. Con una evaluación periódica, las lagunas se identifican y se cierran antes de que alguien las explote.
Cómo actuar para prevenir el fraude
Sin control, el fraude puede causar daños considerables. Para minimizar el riesgo necesitas una estructura que coordine personas, procesos y tecnología con el fin de reconocer y detectar vulnerabilidades antes de que se exploten. Una estrategia de prevención bien gestionada limita radicalmente la actividad fraudulenta y reduce las pérdidas potenciales:
- Implanta la autenticación multifactor como buena práctica y establece procedimientos de contraste y verificación para los pagos y las solicitudes de información sensible.
- Forma a los empleados para que cuestionen y eleven los correos sospechosos antes de hacer clic en enlaces, descargar archivos o responder.
- Vigila las solicitudes internas inusuales, sobre todo las que apremian a realizar pagos o exportaciones de datos al margen del procedimiento habitual.
- Mantén una protección sólida de correo, antivirus y seguridad IT general en todos los dispositivos, especialmente los teléfonos móviles.
- Configura el sistema operativo para que se actualice automáticamente.
- Utiliza una herramienta antiphishing del navegador o de un tercero que te avise de los riesgos.
- Enseña a los empleados a identificar señales de alarma como la presión, la urgencia y las comunicaciones fuera de lo normal, y a elevarlas para una revisión adicional antes de aprobar, modificar o enviar nada.
- Establece procedimientos que den a los empleados una «salida» conocida, para que puedan interrumpir una conversación incómoda o alertar de algo sospechoso.
- Verifica la identidad de tu interlocutor. Ante la duda, contacta según tus propios términos: si prefiere llamarte, envíale un correo, o pídele que confirme un dato que solo esa persona debería conocer, como el número de una factura.
Estas actividades ayudan a identificar y frenar una amenaza interna antes de que escale y provoque daños económicos y de reputación:
- Monitoriza la actividad de los usuarios internos en todos los sistemas: es crítico establecer referencias de comportamiento normal y anómalo para detectar inconsistencias.
- Sigue el comportamiento en tiempo real: en lugar de analizar los datos a posteriori, las organizaciones pueden monitorizar y generar alertas desde el momento en que se capturan.
Con estas medidas, el fraude se detecta en una fase más temprana y se evitan las brechas de datos de clientes y los ataques maliciosos.
Ignorar la amenaza del fraude no es una opción: hoy ninguna empresa puede permitirse el coste económico ni reputacional que supone en el ecosistema de pagos actual.
Si quieres saber más sobre cómo UMB puede ayudar a tu empresa como socio financiero, visita nuestra web.
-
Moretorio Hipotecario Explicado: Guía de Alivio de Pagos
Cuando tu presupuesto está ajustado debido a un revés financiero, averiguar cómo manejar los gastos es abrumador. Afortunadamente, hay opciones como la moratoria hipotecaria para aliviar la carga fina
-
Apalancamiento operativo (DOL): una guía sencilla sobre su impacto en las ganancias
Conocer el grado de apalancamiento operativo (DOL) de tu negocio puede ayudarte a predecir cómo un cambio en las ventas afectará tus ganancias. Aquí tienes un resumen de cómo funciona.El grado de apal
Artículos Destacados
- Préstamos empresariales: entiende la perspectiva del prestamista
- Ratio de Cobertura de Dividendos (Dividend Cover Ratio): Guía Completa para Inversores
- Herramientas de Inversión: Guía Completa de Categorías y Usos
- Ciclo Bursátil (Stock Cycle): 4 Fases y Cómo Aprovecharlas
- ETF SPDR: Guía Completa para Invertir en el S&P 500
- ETF de materias primas: Guía completa para inversores
- Ciclo del seguro explicado: comprensión de la rentabilidad y las pérdidas
- Seguro de Persona Clave: Protege tu Negocio del Riesgo
- Tipos esenciales de seguros empresariales: Guía completa
-
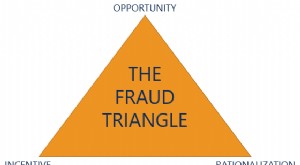 Triángulo del Fraude: Oportunidad, Incentivo y Racionalización
El triángulo del fraude es un marco usado en auditoría para explicar por qué un individuo decide cometer fraude. Describe tres componentes que elevan el riesgo: (1) oportunidad, (2) incentivo (o presi...
-
 Descifrando la Apertura del Mercado: Guía del Descubrimiento de Precios Diario
El mercado de valores es único en comparación con la mayoría de las demás clases de activos, ya que solo está abierto cinco días a la semana durante 6.5 horas al día. Durante estos grandes bloques de ...