
Proteja su empresa del fraude por correo electrónico: la nueva normalidad
Más del 81 % de los profesionales financieros en EE. UU. informaron que sus organizaciones fueron objetivo de fraude en 2019, según la última encuesta‡ de la Asociación de Profesionales Financieros sobre fraude en pagos y controles.
Casi todo el mundo conoce el término phishing. Como se define comúnmente, el phishing consiste en enviar un mensaje en línea haciéndose pasar falsamente por otra persona, a menudo incluyendo una solicitud para que el destinatario realice una acción perjudicial, como descargar un archivo adjunto malicioso o hacer clic en un enlace fraudulento. Al hacer clic o descargar el archivo adjunto, el atacante podría acceder a datos confidenciales como credenciales de acceso y cualquier privilegio que tenga la víctima.
Con el tiempo, la mayoría de los profesionales de negocios han aprendido a identificar enlaces sospechosos en correos electrónicos. Además, los filtros de correo electrónico han mejorado en la detección y eliminación de correos probablemente enviados con intención maliciosa. Pero, lamentablemente, los perpetradores también se han vuelto más sofisticados. Un subtipo de phishing que se ha "profesionalizado" en los últimos años es la comprometida del correo electrónico empresarial (BEC).
Sobre BEC y transferencias bancarias
El fraude en transferencias bancarias se ha vuelto tan prevalente que el FBI emitió un anuncio de servicio público‡ sobre el tema. En este anuncio, el FBI señaló que este tipo de fraude ha crecido más del 100 % desde junio de 2016 hasta julio de 2019, resultando en pérdidas de más de 26.000 millones de dólares.
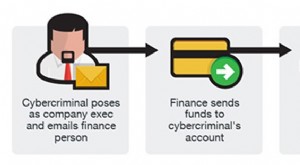
En los esquemas BEC, generalmente no hay enlaces maliciosos. Más bien, el objetivo es encontrar una forma de suplantar a un tomador de decisiones de confianza. Un ejemplo común es que los perpetradores suplantan a un ejecutivo de la empresa y envían un correo electrónico "como" ese ejecutivo solicitando la realización de una transferencia bancaria.
Para maximizar la probabilidad de éxito, los perpetradores pueden realizar investigaciones detalladas e ingeniería social extensiva. Pueden saber, por ejemplo, que su empresa está involucrada en un proyecto particular con un proveedor específico. Pueden haber recopilado información personal sobre el ejecutivo de la empresa a través de ataques previos al departamento de RR. HH., información que puede ayudarles a crear una solicitud que refleje perfectamente instrucciones de transferencia genuinas.
A veces, pueden realizar un intento de suplantación desde una dirección de correo electrónico que parece similar a la real. Por ejemplo, en el transcurso de un día laboral apresurado, muchas personas no notarían la diferencia entre jane_doe@abc.om y jane_doe@abc.com. Y eso solo si están buscando diferencias en primer lugar.
En otros casos, los perpetradores realizan intentos de estafa BEC habiendo hackeado la cuenta de correo electrónico de un ejecutivo. En ese punto, no necesitan falsificar la apariencia de un correo electrónico legítimo ni intentar enmascarar su origen real. Más bien, ahora realmente "son" el ejecutivo y pueden tomar cualquier decisión como ese ejecutivo basándose en su nivel de privilegios.
Juntando estas técnicas sofisticadas con operaciones de fraude dedicadas y profesionalizadas, el resultado son miles de millones de dólares en pérdidas financieras reales por BEC.
¿Podría llevarse a cabo una solicitud de transferencia bancaria "de usted"?
Imagine que un actor malicioso ha hackeado su correo electrónico y ha enviado una solicitud a su equipo financiero para que transfiera fondos a un proveedor existente suyo, ya que el cronograma del proyecto se ha adelantado y le gustaría que el proveedor fuera pagado antes de la visita in situ de su equipo al día siguiente. El monto solicitado para la transferencia está en línea con otros pagos a este proveedor.
Además, imagine que "usted" informa a su equipo financiero que acaba de recibir y está transmitiendo nuevos datos de cuenta bancaria para el proveedor, lo cual, según su correo electrónico, ha cambiado por una razón plausible.
¿Qué tan seguro está de que esa solicitud de transferencia bancaria no se cumplirá? Después de todo, proviene de su dirección de correo electrónico real (sin suplantación), no incluye enlaces sospechosos y solicita pagar a un proveedor existente sobre el que quizás incluso haya tenido conversaciones recientes con estos mismos profesionales financieros.
A medida que los esquemas BEC se vuelven más sofisticados, no puede confiar en que usted o su personal tengan un ojo agudo. Debe tener flujos de trabajo y sistemas bien establecidos con antelación.
Qué puede hacer para mantenerse protegido
A continuación se presentan medidas protectoras básicas para ayudar a su organización a evitar pérdidas financieras por este tipo de estafas.
- Establezca instrucciones de pago predefinidas; nunca se desvíe de esos patrones a menos que los cambios sean verificados exhaustivamente.
- Limite estrictamente el número de empleados en su organización que tienen la autoridad para aprobar y/o realizar transferencias bancarias.
- Establezca un protocolo por el cual las solicitudes de transferencia bancaria enviadas por correo electrónico siempre se validen mediante otro canal de comunicación o autenticación multifactor.
- Confirme siempre verbalmente cualquier cambio en las instrucciones de pago de un proveedor utilizando datos de contacto registrados que no provengan del correo electrónico. Mantenga una lista no electrónica de contactos en estos proveedores que sepa que están autorizados para aprobar solicitudes de cambio de instrucciones de transferencia.
- Cada vez que un banco le contacte para verificar la transferencia bancaria, retrase la transacción hasta que se puedan realizar verificaciones adicionales.
- Exija aprobación dual para cualquier solicitud de transferencia bancaria que involucre:
- Un monto en dólares superior a un umbral específico
- Socios comerciales que no hayan sido añadidos previamente a una lista de socios aprobados para recibir pagos por transferencia
- Cualquier nuevo socio comercial
- Nuevos números de banco y/o cuenta para socios comerciales actuales
- Transferencias bancarias a países fuera de los patrones comerciales normales
- Eduque a sus empleados sobre BEC y los pasos que pueden tomar para minimizar el riesgo.
Finalmente, opere con socios bancarios que conozca. El equipo de pagos del banco que atiende a su organización debe estar familiarizado con su negocio y sus patrones normales. Esa familiaridad, junto con una conciencia diligente y sistemas sofisticados de alerta de fraude, ayuda a protegerle de una amenaza grave y creciente.
Manténgase informado sobre las tendencias de la industria y las noticias destacadas de la empresa visitando nuestra Sección de Noticias de la Industria en umb.com. Siga a UMB en LinkedIn, Facebook‡ y Twitter‡ para ver actualizaciones regulares sobre nuestra empresa, personas y perspectivas financieras oportunas.
-
10 Formas Comprobadas de Financiar tu Startup
Según el Global Entrepreneurship Monitor, el coste medio de lanzar un negocio en EE. UU. era de $70,000 (dato 2005). Un 79% de los negocios cerrados citaban capital inicial insuficiente como causa pri
-
Compromiso de Correo Electrónico Empresarial (BEC): Detección y Reducción de Riesgos
Las estafas de compromiso de correo electrónico empresarial (BEC) son un tipo de fraude de pagos en línea que ataca a empresas y puede resultar en pérdidas financieras significativas. El BEC implica o
Artículos Destacados
- New York Life Adquiere Negocio de Seguros de Vida Colectiva y Discapacidad de Cigna por $6.3 Mil Millones
- Impulsando el negocio: El impacto de la satisfacción del empleado y espacios de trabajo innovadores
- Quiebras Bancarias: Entiende tu Protección e Impacto Real
- Cómo Crear una Gestora de Inversiones: Guía para Emprendedores
- Protegiendo su Negocio: Seguro vs. Mejores Prácticas de Seguridad de Datos
- Seguro para Pequeñas Empresas: Protección contra Robo y Delitos
- Seguros Esenciales para Nuevos Negocios: Proteja su Inversión
- Cryptojacking: Entendiendo la Amenaza y Estrategias de Protección
- Navegando las finanzas y la planificación empresarial en la era post-pandemia
-
 Mejores Herramientas de Email Marketing para Empresas: Guía Completa
Hay muchos recursos que te asegurarán que el email marketing sigue siendo una forma inigualable de marketing digital que puede traer muchos clientes, y todos son ciertos. Si has estado leyendo sobre e...
-
 Top 10 Errores Fatales al Emprender y Cómo Evitarlos
El mito del 80% fracasan en 5 años es exagerado: el 76% de negocios creados en 1992 seguían vivos en 1996 (Censo EE. UU.). Pero el riesgo es real. Aprende de los errores ajenos. 10. Investigación de ...